 01 見つける / PC・ネットワークの状態収集
PCの状態を集め、ネットワークの不審な変化に気づく
社内PCのOS、メモリ、ディスク、接続機器などの状態を収集します。ネットワーク上の未登録機器や不審なIPアドレスなどを検知し、AIによる分析につなげます。
- PCの状態を収集し、調査に必要な情報を集めます。
- ネットワーク上の未登録機器を検知します。
- 不審なIPアドレスなどを検知します。
- 業務への影響が大きい操作には、人による承認を必要とします。
既存の端末監視製品や資産管理システムなどとの連携も想定しています。連携できる製品や機能は、導入先の環境に応じて確認します。
 02 考える / Forcesteed-Luqua
規程と過去の事例を見て、調べるべきことを整理する
FOSのAIエージェント Forcesteed-Luqua(ルクア)が、検知した情報を分析します。社内の専用サーバで動くAIを使い、外部のクラウドAIに機密情報を送らずに分析する設計です。
- 社内の規程、過去の対応事例をもとに、判断を手伝います。
- 追加調査が必要な事象を整理します。
- 調査の必要性や優先順位の判断を支援します。
- 判断の根拠を示し、担当者が内容を確認できるようにします。
- 警告を一件ずつ調べる負担を減らし、重要な確認や対応に集中できるよう支援します。
 03 確かめる / FORTEX
国産の自律型侵入テスト。日本国内でゼロから独自開発
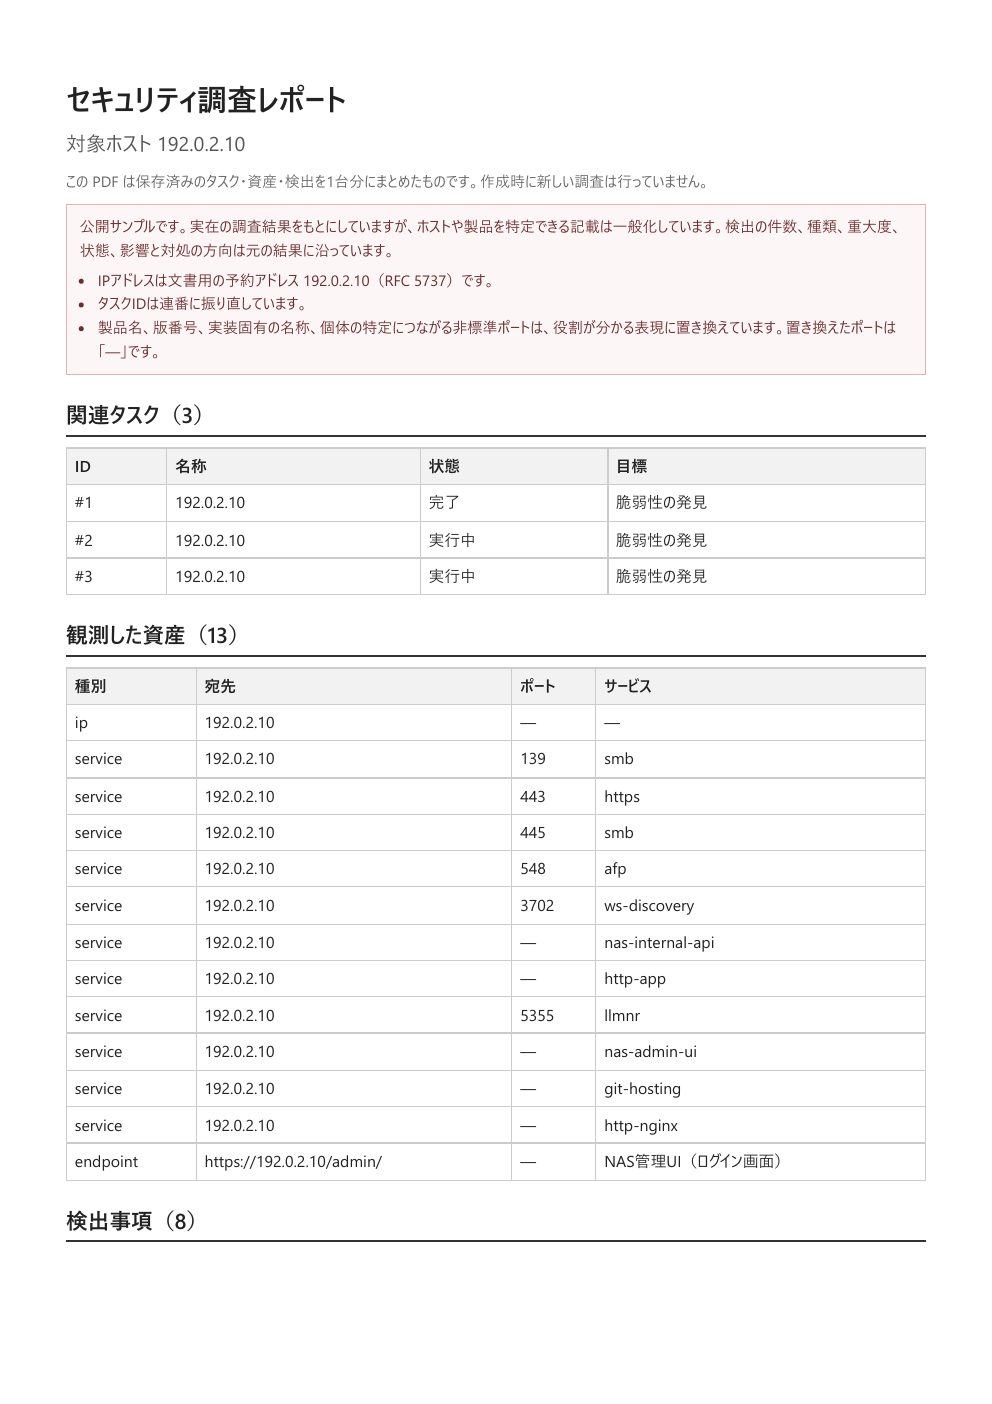
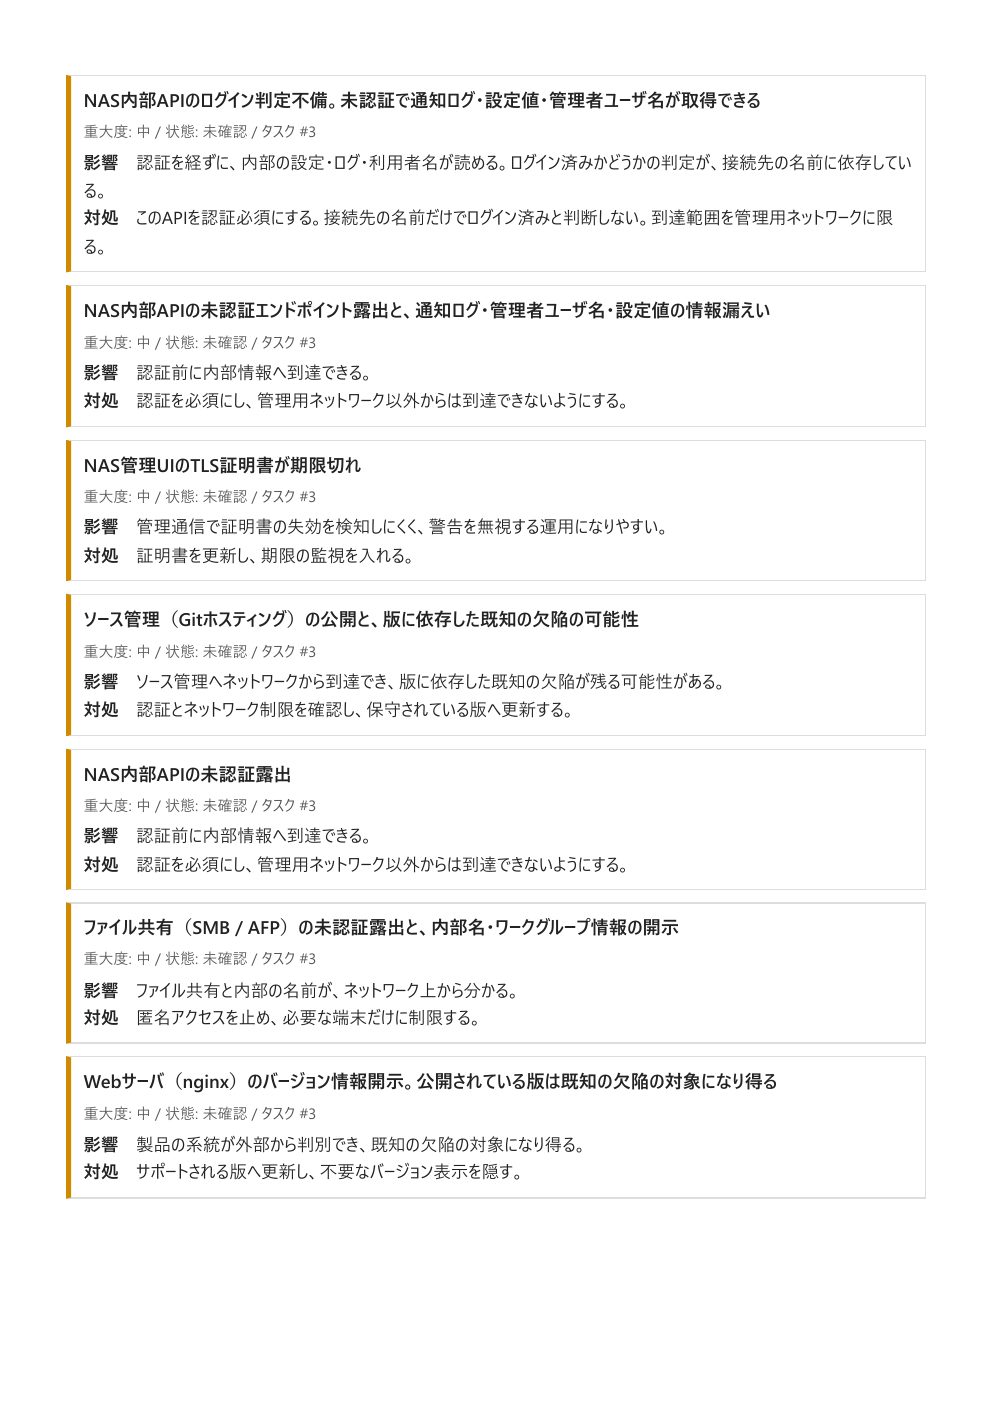
FORTEXは、Forcesteed Roboticsが日本国内でフルスクラッチから開発した、自律型のペネトレーションテスト(侵入テスト)システムです。管理しているPCやネットワークに対して疑似的な侵入テストを行い、弱点が実際にあるかを確認します。AIが検証を手伝うことで、専門の調査にかかる負担を軽くするのが目的です。
海外製の侵入テストツール「ARTEX」のソースコードは含んでいません。侵入テストは社内環境で実行し、見つかった脆弱性の情報も組織内で管理できます。AIモデルは用途に応じて選べる構成とし、国産モデルの利用にも対応する方針です。
- 対象は、許可されたIPアドレスだけです。
- 非破壊の方法と、人の承認を組み合わせて実行します。
- 外部のクラウドAIへ機密情報を送らず、ローカル環境で動作します。
当社の社内テストでは、比較対象としたARTEXの機能について同等以上の動作結果を確認しています。この結果は、すべての環境での性能優位性を保証するものではありません。
 04 残す / AKASHIとの連携と、人による承認
判断・検証・承認・対応の経緯を、あとから確認できるように
EDR(端末の監視と対応)、SIEM(セキュリティログの集約と分析)、資産管理システムなど、既存製品との連携を想定しています。いまの監視環境を活かしながら、AIが警告をどう見たかの根拠、FORTEXの結果、担当者の承認と対応を、一連の記録として残す仕組みを目指しています。
記録はFOSのForcesteed-AKASHI(アカシ)との連携を想定しています。異常の発見から判断、検証、対応まで、どのような経緯があったかをあとから確認できるようにします。
 1. 対象を限定する許可されたIPアドレスを対象に検証します。
 2. 非破壊を基本にする安全性に配慮した方法で検証します。
 3. 人が承認する業務への影響が大きい操作には、人による承認が必要です。
4. 経緯を記録する判断の根拠、検証結果、承認・対応履歴を一連の記録として管理する仕組みを目指します。
遠隔シャットダウンなど、業務への影響が大きい操作は人の承認が必要です。AIが単独で重要な操作を実行する設計にはしていません。既存製品と連携できるか、どの機能が使えるかは、導入先の環境ごとに確認します。