FORTEXは、日本国内で設計・実装している、許可済みの環境向けの自律セキュリティ調査基盤です。2026年10月26日時点の実装と、その日に通したテストの結果をまとめています。製品としての位置づけは、Forcesteed-mimoro の「確かめる」にあたります。
無人で攻撃を続ける装置ではありません。調べてよいドメイン、IP、CIDRを先に保存し、危険な操作は許可、拒否、確認のどれにするかを人が決めます。範囲の外へ出る通信は、実行する前に止めます。何を根拠に次へ進んだか、どの通信が返り、何が見つかったかを残し、1台分をPDFにまとめます。
海外製の侵入テストツール ARTEX のソースコードは含んでいません。社内の比較では、比較した機能について同等以上の動作を確認しています。これはすべての環境での性能差を保証するものではありません。
調査の入口から、報告までを一続きにする
単発のツールを増やすのではなく、対象の定義から報告までを同じデータでつなぎます。
対象は、口頭やメール、担当者の記憶に置きません。ドメイン、IP、CIDRを設定として保存します。計画は、担当者の経験だけに頼らず、目標を確認項目へ分解して、まだ手を付けていないものを見えるようにします。実行は、端末やスクリプトや外部ツールに散らさず、共通の経路を通して結果を自動で残します。次に進んだ理由は、目標、意図、事実、検出の関係として持ちます。報告は、調査が終わってからメモを組み立て直すのではなく、保存済みの結果から1台分のPDFを出します。
画面、判断、実行、記録を分けている
Web画面は Next.js で、ログインは JWT です。APIは REST と SSE。調査の寿命は Manager が見ます。計画を出す planner が1つ、作業をする worker が複数です。エージェントは、目標、計画、作業、再検査を分けて持ちます。外へ出る通信は、承認と対象範囲と、4段階の制限を通します。ツールは HTTP、シェル、グラフ、MCP を同じ ToolSet に載せています。通信と実行結果は要求、応答、結果として残り、資産と探索と検出は SQLite に入ります。外との接続は、LLM、MCP、調査用のWebです。出力は PDF、アーカイブ、グラフです。
資産と、調査の判断は別の図にしています。資産図は、企業、ホスト、サービスをタスクをまたいで共有する台帳です。IP、ドメイン、ポート、URL、技術情報を正規化して積みます。探索図はタスクごとの判断で、目標、意図、事実、検出を結びます。検出は、対象の資産へアンカーで戻します。同じホストを別の調査で見たとき、資産は共有したまま、その回の判断と証拠は分かれます。
一つのモデルに、全部を渡さない
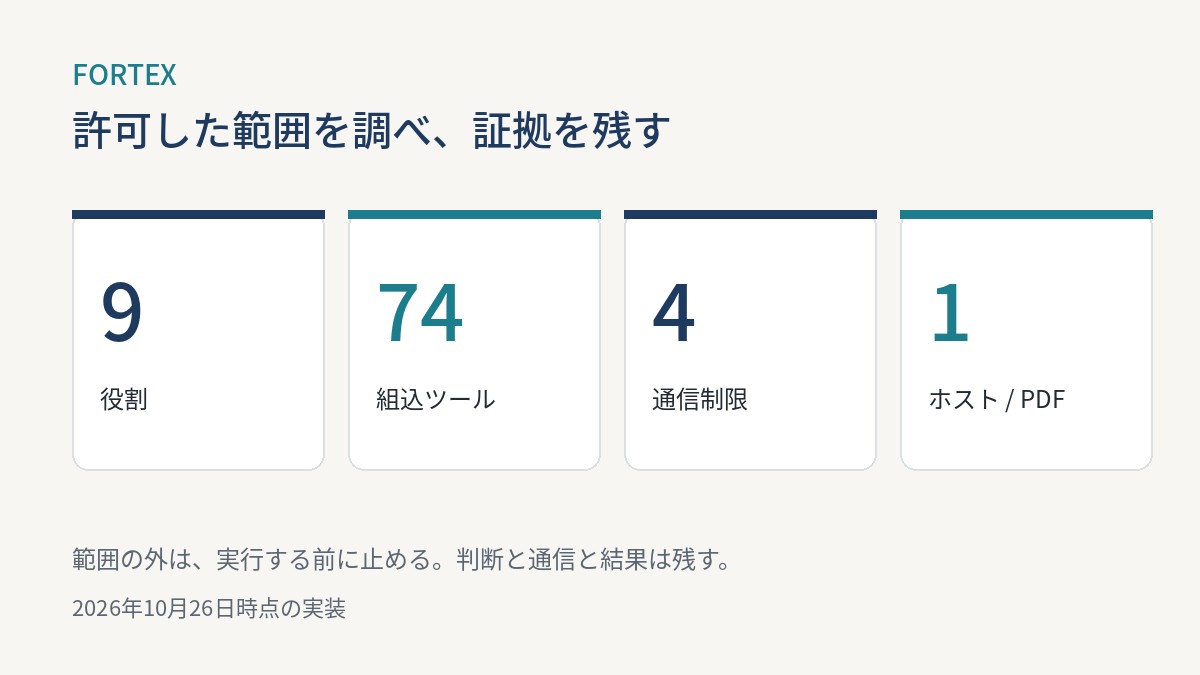
役割は9つに分けています。調査の流れとして資料に出しているのは、次です。
目標では、成果と制約と、最小の対象範囲を登録します。計画では、まだ覆っていない確認項目を意図にします。作業では、その意図を1件取って実行します。対話では、残っている記録を見て担当者の問いに答えます。再検査では、検出が再現するか、修正されたかを見ます。報告では、事実と検出を読んで要約します。
各役割に公開するツールは、その役割に必要なものだけです。LLMが決めたことは、ツールの実行経路の外では動きません。
通信は、4段階で止める
検査対象と、調査のためのWeb参照を、運用に合わせて選びます。
制限なしは、すでに別の仕組みで外向き通信を統制している環境向けです。調査用Web許可は、検査そのものは対象範囲の中だけにし、公開情報の参照は許可します。許可範囲のみは、登録したドメイン、IP、CIDRの内側だけです。完全ローカルは loopback だけで、Web検索も拒否します。
範囲の外と判断した要求は、実行しません。タスクは失敗にし、理由を保存します。承認待ちのまま時間切れになった場合、タスクに制限時間を置いている場合も、同じように止めます。明示的に拒否したものも実行しません。
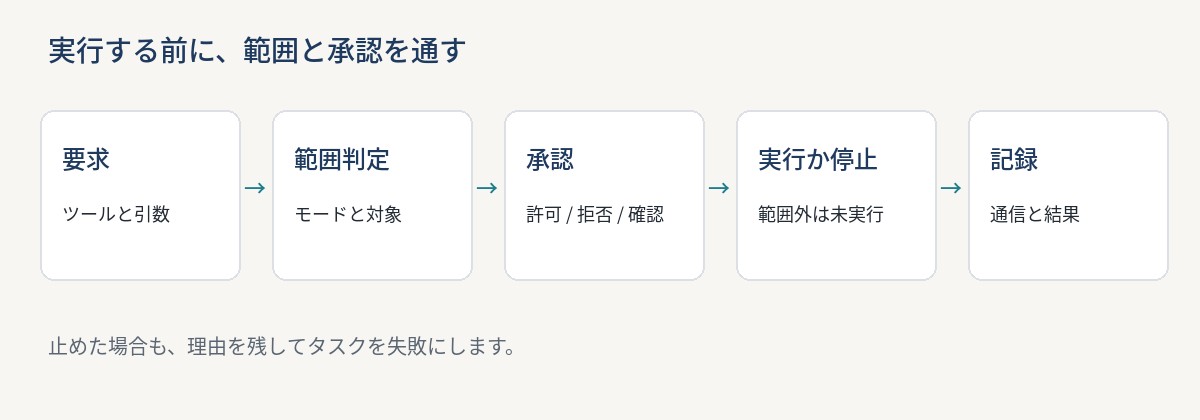
残すのは、ツール名と引数、出力とエラー、HTTPの要求と応答、LLMの呼び出しです。意図から事実、意図から検出、検出から資産、検出から通信の証拠へ関連付けます。
1台分のPDFは、保存済みの結果だけから作る
PDFを出すときに、新しい通信は発生させません。指定したホストについて、すでに保存してあるタスク、資産、検出を集めます。
保存済みの1台をまとめた例では、関連タスクが3(完了1、実行中2)、観測した資産が13、検出が8(中が7、低が1)でした。ホストを特定できる記載は、ここには載せていません。実行できる手順も載せず、影響と対処に置き換えています。
報告に書くのは、どの依頼の、どの状態の結果か。どこへ到達できたか。優先して見る検出と重大度。放置した場合に何が起き得るか。推奨する改善です。管理画面は証明書とブラウザ側の防御、ファイル共有は到達範囲と情報の出方、内部のAPIは認証の要否、ソース管理は公開範囲、Webサーバは版の情報と既知のリスク、という整理で読みます。
外部の機能は、監査できるツールとして取り込む
LLMは計画、判断、要約に使います。OpenAI互換と Anthropic互換です。設定が無ければ、成功したことにはせず停止します。MCPは HTTP または SSE でつなぎ、ツールを探索して、役割へ配線して呼びます。接続、探索、呼び出し、エラーは記録します。つながらないものを、つながったことにはしません。
既存の資産台帳を取り込む連携と、進行や検出を設定済みのチャンネルへ知らせる通知も、同じ枠に乗せます。
置き場所は、利用する側の管理ネットワークの中です。ブラウザから JWT で Web画面へ入り、APIと SQLite はそこに置きます。LLMのエンドポイント、MCP、公開Webへの接続は任意で、通信制限で許可したものだけが外へ出ます。
テストで見ている範囲
2026年10月26日に、主要なAPIの経路と、重点機能を実行結果で確認しています。
以前からのAPI経路は 243件すべて、拡張したAPI経路は 268件すべてを満たしています。重点機能は 13件で、MCP、通信制限、PDFです。GUIは、サイドバーの各画面が描画されるところまでを見ています。実データを変更する操作は、この確認に入れていません。MCPはローカルのモックに対する接続、探索、呼び出し、配線です。通信制限の4段階と、範囲外で止まることは、メモリ上のデータベースでテストしています。
画面で見られるものとしては、進行中のタスク、資産、検出、カバレッジ、直近の活動を一つのダッシュボードに出します。資産台帳では IP、ドメイン、サービス、URLを一覧し、指定した1台のPDFを画面から生成します。
同じ日の画面には実データが写っています。ホストや検出の中身は、この記事には載せていません。ホストや製品を特定しないレポートの見本は、mimoro のサンプルレポートに置いています。